应急响应
应急响应概览
全局思路
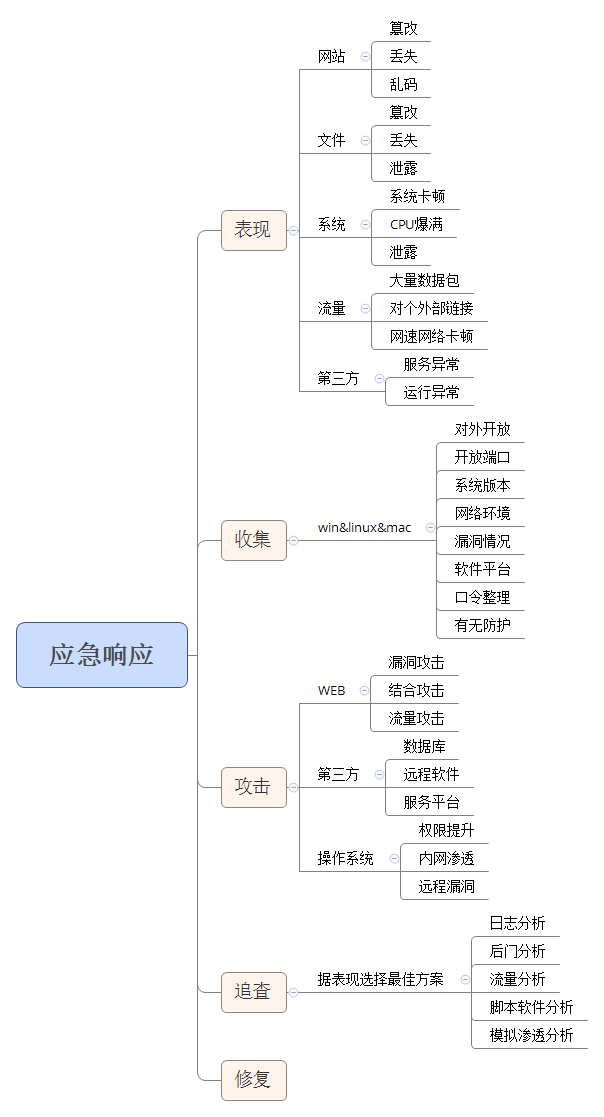
常见的网络安全事件
Web入侵:挂马、篡改、Webshell;- 系统入侵:系统异常、
RDP爆破、SSH爆破、主机漏洞; - 病毒木马:远控、后门、勒索软件、挖矿、蠕虫;
- 信息泄漏:拖裤、数据库登录(弱口令);
- 外联进程
- 流量攻击:频繁发包、批量请求、
DDOS攻击; - 其他:暴力破解,漏洞利用;
应急响应不同类型的解决方案
- web安全事件应急响应
- 系统级安全事件应急响应
- 其他安全事件应急响应
应急响应事件处理流程
前期准备阶段:安全事件响应的第一个阶段,在事件真正发生前为事件响应做好准备。比如,准备已经编译好的⼯具以及取证分析等⼯具⼲净可靠放 U 盘、准备应急处置方案等等
检测初步判断局势、信息收集和初步分析:以适当的方法确认系统、网络中是否出现了恶意代码、文件和目录是否被篡改等异常活动、现象。通过各种方式收集信息,由安全设备收集主机,样本信息,以及一些客户信息。初步判断事件的类型 是被⼊侵 ddos 还是其它的原因,以及事件等级。是否是安全事件?具体为什么安全事件?挖矿?DOS?等。结合安全设备定位出了问题的机器。
- 攻击事件类型、等级
- 攻击时间
- 攻击范围
- 事件危害
- 出现的现象
- 攻击操作
- 攻击结果
除了上面一些基本的信息外,下面是补充的
收集目标服务器信息
部署相关分析软件和平台等
整理相关安全渗透测试工具指纹库(根据这个判断攻击者用什么以什么方式打进来)
这个地方补充一下,指纹,比如说,在web的访问日志中,收到的请求包中可能会有某些工具的特征!~

针对异常表现第一时间触发思路
遏制攻击:⾸先抑制范围、影响范围,隔离使受害⾯不继续扩⼤。封禁ip、编写规则过滤、隔离主机、下线等措施
- 若数据丢失:直接断网,保护现场,看是否能够恢复数据
- 若存在外连:
ban掉外联IP,隔离处理 - 若存在携带某一特征的攻击:边界过滤数据包,写规则
随具体情况而定,目的是要减少受害的范围
取证:导出日志,取证备份,截图,以供后期溯源回顾使用
上机排查及根除攻击:寻找原因(还有就是看日志),封堵攻击源,找出事件的根源并彻底根除,以避免攻击者再次使用相同的手段工攻击系统,引发安全事件。常见措施有:杀掉异常进程,删除异常文件,打补丁或者修复相关文件等。扫描可疑路径,比如web服务的文件上传路径,可以使用D盾对网站目录进行扫描。
从受害方提供的信息预估入侵面以及权限面进行排查,分为有明确信息和无明确信息两种情况:
如果有明确信息的情况下,基本上会提出关于时间、操作以及指纹这一类的相关信息
- 基于事件时间看日志:如果受害方提供了文件被修改日期、异常登录日期,那么我们就可以锁定这一时期的相关日志进行查看,不必去大海捞针一天天地看日志了。从而有针对性地对目标攻击事件进行分析。
- 基于操作:如果受害方提供了被删除、被加密的数据、文件位置,如数据库、磁盘等,那么我们可以根据攻击者的操作判断它入侵了哪些地方并可能分析出攻击过程。
- 基于进程:如果设备给出了可疑进程或者是大致的目标,就直接去
tasklist查看异常的进程 - 建立连接的通信:如果有异常外连,或者是设备给出异常端口,比如说,永恒之蓝事件,可能就与445端口有关
- 基于指纹:如果受害方只说是网页被修改、网站被上马,那么我们可以根据攻击工具的指纹、木马的指纹、病毒的指纹、修改的内容等判断攻击者使用了何种工具、处于何种技术水平。
- 基于异常现象:猜测可能事件
- 其他
如果无明确信息的情况下,那么就需要排查全部可能入侵的手法(进行入侵排查):
一般有一个检查表。大部分时候可能就要跟随
checklist进行一个全面的入侵排查检查,所有可能项一一检查- web漏洞:检查源码类别和漏洞情况
- 中间件漏洞:检查对应版本和漏洞情况
- 第三方应用漏洞:检查是否存在漏洞应用
- 操作系统漏洞:检查是否存在系统漏洞
- 其他安全问题:检查相关用户口令以及后门扫描
系统自查漏洞检查分析
最后来一个全盘查杀
检查后门。常规的入侵排除措施。检查端口,进程,启动项,用户,定时任务,服务,文件,等等等
- 若是存在外连,或者是后期木马样本,或者是尚未根除攻击,我们可以通过流量分析。可以尝试通过抓包工具进行流量分析,分析一个大概的情况。
- 若是通过全流量设备,观察到可能在内网扩散,要给出一个系统的排查建议和排查范围
修复和恢复业务:把业务恢复⾄正常⽔平
- 恢复业务一般是交给运维处理,这里不多赘述
- 分析出入侵原因后,修补相关系统、应用漏洞,如果存在后门或弱口令,及时清除并整改 。漏洞修复:可以参考下面的安全加固
跟踪复盘,产出报告:从系统角度深入分析,日志,进程,启动项这些去分析复原攻击路径。还原攻击过程,模拟攻击者入侵思路,关注攻击者在系统中应用的漏洞、手法 。从监控有⽆异常,报告、管理各个环节来⾃省,进行改进。
事后总结
- 如果是系统漏洞和中间件漏洞,需要使用没有发现漏洞的系统和中间件进行升级;
- 如果是程序/代码漏洞,需要修改程序代码进行修改,或者部署
waf防火墙; - 如果是安全设置不正确,需要进一步检查安全配置;
- 如果是网络层面没有限制,需要在防火墙和
IPS上进行检查。
应急响应-web
网站安全事件的应急响应
应急响应-操作系统
在进行受害主机排查时,首要要对主机系统进行基本排查,方便对受害主机有一个初步了解。
在操作系统上常见分析有:计算机账户,端口,进程,网络,启动项,异常服务,任务(异常定时任务执行),文件(异常文件,如后门、病毒、木马)等安全问题
特殊应急场景
CS外连,怎么办?
观察响应包是只出现一次还是持续性,若有危险直接封禁。外网直接封禁外连IP,内网视情况隔离受害主机。然后做入侵排除,根据设备信息和日志检查受害主机,端口进程文件等等
cs 进入内网后如何应急
首先自然是看看在线用户,有未授权用户就踢掉
- 确认攻击者的入侵(信息收集过程):检查系统和网络日志,查找异常行为和活动,例如未知的进程、网络连接和文件。还可以使用反病毒软件扫描系统,检测是否存在已知的攻击工具和恶意软件。
- 隔离受感染的主机:如果发现某个主机被感染,应该立即隔离该主机,以防止攻击者继续扩散和控制其他主机。
- 停止攻击者的活动:尝试阻止攻击者的活动,例如关闭攻击者使用的远程工具或恶意进程、禁止攻击者的IP地址访问网络等。
- 收集证据:收集攻击者的IP地址、攻击工具、恶意文件和其他信息,以便后续的调查和分析。
- 入侵排除,检查有无后门,检测漏洞
- 修复漏洞:在确认攻击者使用的漏洞后,应立即修复这些漏洞,以防止攻击者再次利用它们。
- 更新安全策略:根据攻击者的入侵情况,更新安全策略和控制措施,以提高内部网络的安全性。
总之,在Cobalt Strike攻击后,需要快速采取行动,查找攻击痕迹、隔离感染主机、停止攻击者的活动、修补漏洞和更新安全策略,以最大程度地减少损失并提高网络安全性
资源&工具
https://pan.baidu.com/s/1tQS1mUelmEh3I68AL7yXGg 提取码:: xiao 应急响应资料工具-小迪安全
最全Windows安全工具锦集https://www.secpulse.com/archives/114019.html
windows微软推出的工具套件:https://docs.microsoft.com/en-us/sysinternals/
在线病毒扫描网站
http://www.virscan.org //多引擎在线病毒扫描网 v1.02,当前支持 41 款杀毒引擎
https://habo.qq.com //腾讯哈勃分析系统
https://virusscan.jotti.org //Jotti恶意软件扫描系统
http://www.scanvir.com //针对计算机病毒、手机病毒、可疑文件等进行检测分析
病毒动态
CVERC-国家计算机病毒应急处理中心:http://www.cverc.org.cn
微步在线威胁情报社区:https://x.threatbook.cn
火绒安全论坛:http://bbs.huorong.cn/forum-59-1.html
爱毒霸社区:http://bbs.duba.net
病毒查杀
卡巴斯基:http://devbuilds.kaspersky-labs.com/devbuilds/KVRT/latest/full/KVRT.exe (推荐理由:绿色版、最新病毒库)
大蜘蛛:http://free.drweb.ru/download+cureit+free(推荐理由:扫描快、一次下载只能用1周,更新病毒库)
火绒安全软件:https://www.huorong.cn
病毒分析
PCHunter:http://www.xuetr.com
获取进程监控,蓝色表示非系统进程
Process Explorer:https://docs.microsoft.com/zh-cn/sysinternals/downloads/process-explorer
processhacker:https://processhacker.sourceforge.io/downloads.php
autoruns:https://docs.microsoft.com/en-us/sysinternals/downloads/autoruns
OTL:https://www.bleepingcomputer.com/download/otl/
SysInspector:http://download.eset.com.cn/download/detail/?product=sysinspector
自动化应急和取证工具箱ir-rescue
应急响应取证工具箱(略大):
一个 Windows 批处理脚本和一个 Unix Bash 脚本,用于在事件响应期间全面收集主机取证数据。
Windows只要运行bat文件,这里面有很多工具,就是一个工具箱,里面就是一些应急和取证的工具
然后点击bat文件就会帮你下载常见的工具
主要是用于打造自己的工具箱
在客户那边工作的时候直接一键下载
需要什么工具可以修改bat文件去下载
具体参考GitHub文档
自己常见的软件可以放进去,并保持工具的最新版
refer
声明:
若文章存在错误,望诸君不吝指正^
部分笔记由于年代久远,做的笔记找不到最初是引用谁的,若是不允许引用转载,请联系我